Aparência
Usuários e Permissões
Cada pessoa que acessa o sistema tem um perfil, que define o que ela pode fazer (cadastrado em Usuários, /usuarios):
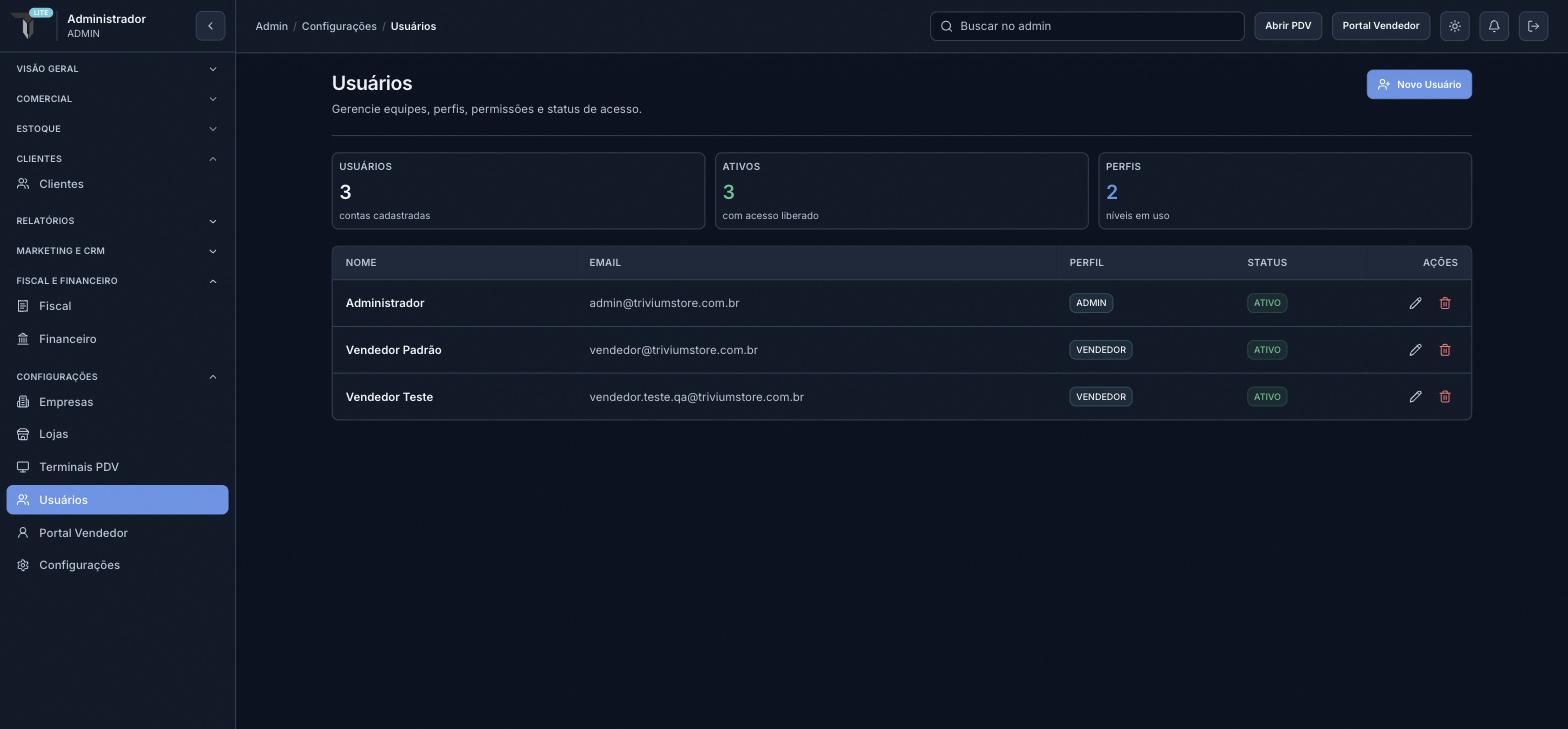
| Perfil | Papel de acesso | Pode |
|---|---|---|
| ADMIN | Administrador do Tenant | Tudo, incluindo fechar caixa do PDV |
| GERENTE | Gerente de Loja | Produtos, preços, estoque, pedidos, PDV completo (incluindo fechar caixa), financeiro (leitura), compras, clientes, marketing, logística, fidelidade |
| VENDEDOR | Operador de PDV | Abrir caixa e vender no PDV, consultar estoque/produtos, gerenciar clientes e fidelidade. Não pode fechar o caixa sem autorização de um Gerente ou Admin |
| SUPORTE | Suporte | Tickets de suporte, consulta de pedidos/estoque/produtos/clientes |
Dentro do sistema existem papéis mais granulares (Estoquista, Financeiro, Compras, Analista de BI) que podem ser atribuídos via RBAC para quem precisa de um recorte específico de permissões, sem dar acesso total de Gerente ou Admin.
Toda loja precisa de um Gerente ou Admin ativo
Como fechar caixa exige Gerente ou Admin (ou a autorização de um deles), o sistema impede remover, desativar ou trocar o perfil do último usuário desse nível em um tenant: sempre precisa sobrar pelo menos um Gerente ou Admin ativo, senão ninguém consegue fechar o caixa das lojas.
Restringir um usuário a lojas específicas
No cadastro de um usuário com perfil Vendedor, Gerente ou Suporte, aparece a seção "Lojas vinculadas": por padrão vem marcado "Todas as lojas", mas dá para desmarcar e escolher uma ou mais lojas específicas. Um usuário restrito a determinadas lojas:
- só vê essas lojas nos seletores de loja (PDV, filtros de relatório, etc.);
- só consegue operar (vender, ajustar estoque, fechar caixa) nelas — tentar operar em outra loja é bloqueado.
Isso é útil para redes com várias lojas onde cada gerente, vendedor ou atendente de suporte deve ficar restrito ao(s) ponto(s) de venda em que trabalha. O perfil Admin nunca é restrito a lojas: sempre vê e opera todas.
Grupos de Usuários
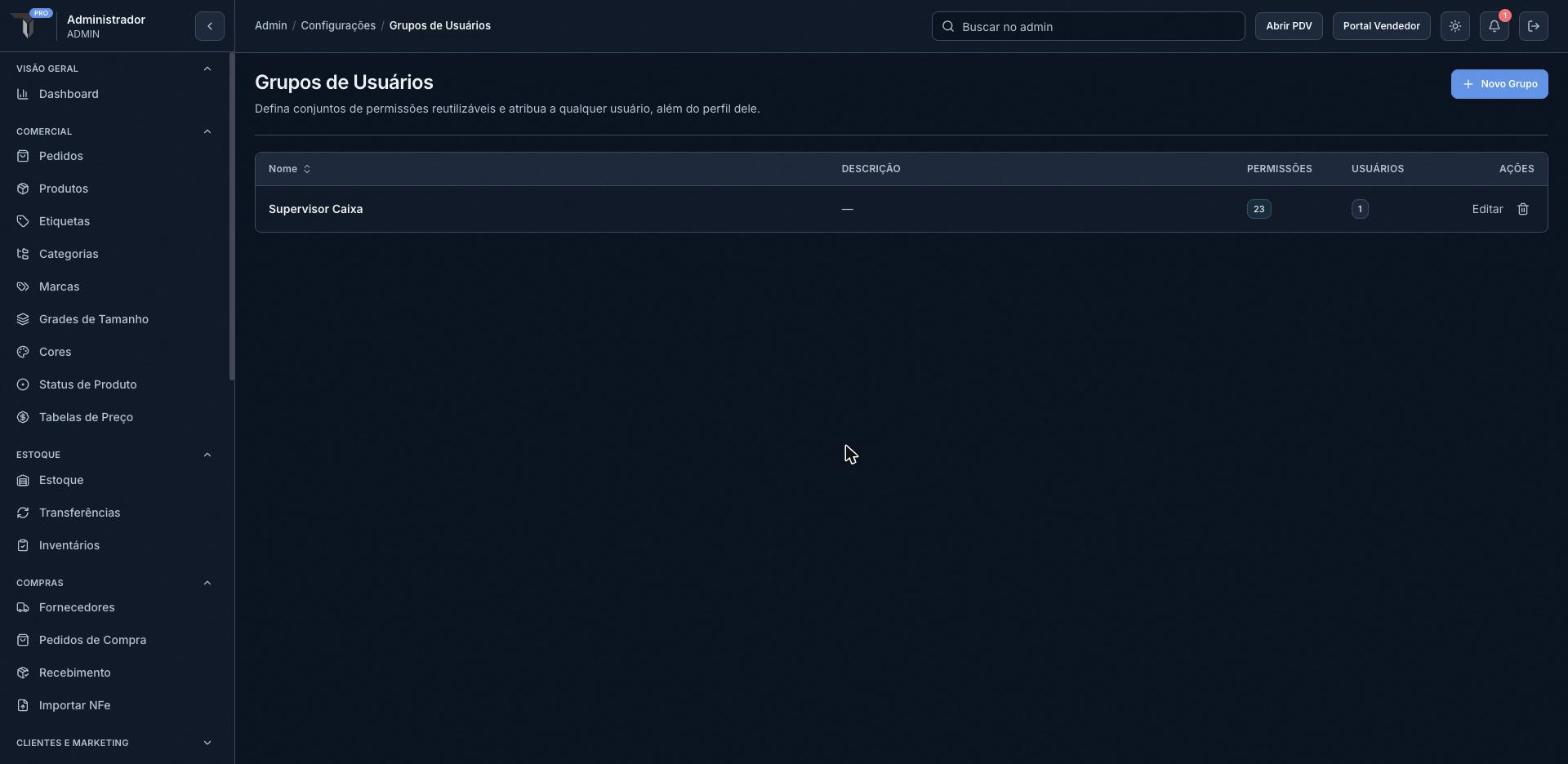
Além do perfil (que define o "papel" básico de cada um), o sistema tem um cadastro de Grupos de Usuários (/grupos-usuarios, dentro de Configurações), que serve para dar a um usuário permissões extras específicas sem precisar trocar o perfil dele.
Só administradores gerenciam grupos
Criar, editar e excluir grupos, e vincular usuários a eles, é uma ação restrita a quem tem acesso de administrador — o mesmo nível exigido para gerenciar usuários.
Para que serve
Um exemplo comum: um Vendedor que normalmente não mexe em estoque, mas que numa loja menor também precisa poder fazer ajustes de estoque manuais. Em vez de promovê-lo a Gerente (o que daria acesso a tudo que um Gerente tem, incluindo fechar caixa e ver financeiro), você cria um grupo "Pode ajustar estoque", marca só a permissão estoque:ajustar nele, e vincula esse Vendedor ao grupo. Ele continua Vendedor em tudo o mais, mas ganha essa permissão adicional.
Como funciona
- Em Grupos de Usuários, clique em Novo Grupo, dê um nome e uma descrição, e marque as permissões que esse grupo concede (organizadas por área: produtos, estoque, pedidos, financeiro, compras, relatórios etc.).
- No cadastro de cada usuário, marque quais grupos ele pertence, além do perfil normal dele.
- Um usuário pode pertencer a quantos grupos quiser, e as permissões de todos os grupos se somam às do perfil base.
Grupo é sempre para o tenant inteiro
Diferente da restrição de lojas do perfil (que pode ser só uma loja específica), as permissões concedidas por um grupo valem para todas as lojas que o usuário já tem acesso — um grupo não amplia o acesso a lojas, só adiciona permissões dentro das lojas que o usuário já pode operar.
A tela de listagem mostra, para cada grupo, quantas permissões e quantos usuários estão vinculados. Excluir um grupo remove a permissão extra de todos os usuários vinculados a ele imediatamente.
Restringir as permissões a só as marcadas no grupo
Além de somar permissões extras, um grupo também pode fazer o oposto: ativar "Restringir permissões a só estas" faz o usuário vinculado ter apenas as permissões marcadas no grupo, mesmo que o perfil dele (Gerente, Vendedor etc.) concedesse mais. Qualquer permissão do perfil que não esteja marcada no grupo é bloqueada para quem estiver nele.
Administrador nunca fica restrito
Assim como na restrição de páginas, um usuário com perfil Administrador nunca é restringido por essa opção, mesmo vinculado a um grupo assim — ele sempre tem acesso total. Por isso, aliás, o cadastro de usuários nem permite vincular um grupo a alguém com perfil Administrador.
Restringir quais páginas o usuário vê e acessa
Além de conceder permissões extras, um Grupo de Usuários pode fazer o oposto: restringir quais páginas do painel administrativo um usuário enxerga e acessa, mesmo que o perfil dele (ou o plano do tenant) permitisse acesso a mais telas.
- Ao criar ou editar um grupo, ative "Restringir páginas visíveis".
- Marque, numa lista com todas as páginas do admin, quais ficam liberadas para quem estiver nesse grupo.
- Vincule o usuário ao grupo normalmente (ver acima).
Quem está num grupo restritivo só vê, no menu lateral, as páginas marcadas — as demais somem do menu, e tentar acessar a URL de uma página não marcada direto no navegador retorna "página não encontrada". Essa restrição é aplicada tanto na tela (o que aparece) quanto na API (o que os dados retornam), então não dá para contornar digitando a URL certa.
Exemplo de uso
Um Vendedor que deve mexer só em Produtos, Pedidos, Grades de Tamanho, Cores e Tabela de Preços: cria-se um grupo restritivo marcando só essas cinco páginas, e vincula-se o vendedor a ele. As demais telas do admin somem para ele, mesmo sendo Vendedor com acesso normal ao PDV.
Administrador nunca fica restrito
Mesmo que um usuário Administrador seja vinculado, por engano, a um grupo restritivo, o sistema nunca aplica a restrição de páginas a ele — Admin sempre enxerga o painel inteiro. Essa é uma garantia de segurança, não só da tela de cadastro.
O PDV e o checkout da Loja Virtual nunca são afetados por essa restrição — vender continua funcionando normalmente independente de quais páginas administrativas o usuário pode ver.
Auditoria de Acesso
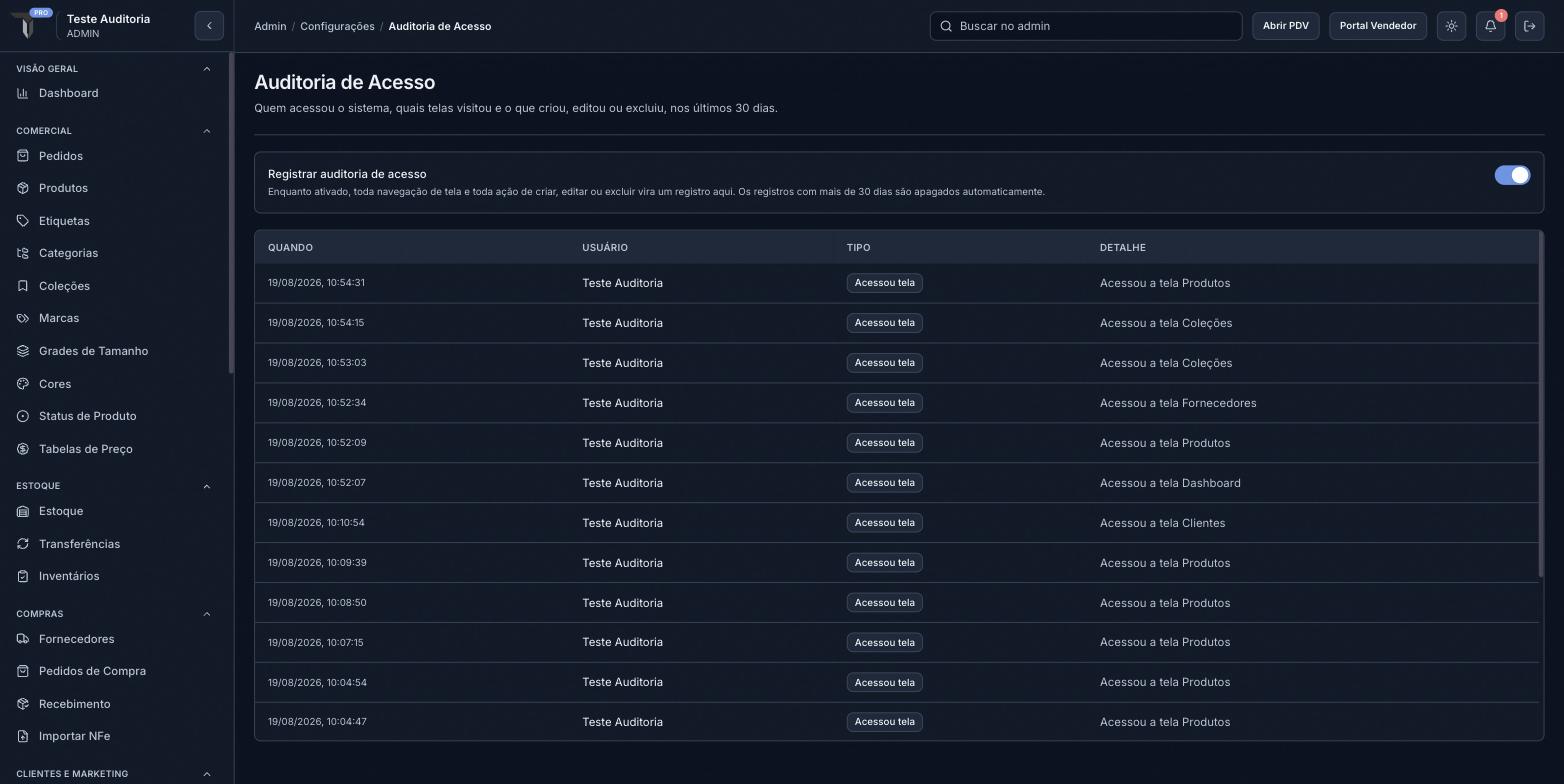
Em /auditoria-acesso (restrita a administradores), dá para ligar um registro detalhado de tudo o que acontece no sistema: qual tela cada usuário acessou, e cada ação de criar, editar ou excluir que ele fez, com data, hora e quem fez.
- Vem desligada por padrão; um interruptor no topo da tela liga ou desliga o registro a qualquer momento.
- Enquanto ligada, toda navegação entre telas e toda ação de criar/editar/excluir vira uma linha na lista, mais recente primeiro.
- Os registros são apagados automaticamente depois de 30 dias: não é um histórico permanente, é uma trilha recente para investigar um incidente ou dúvida.
Quando usar
Ligue antes de investigar algo específico (ex.: "quem mexeu nesse pedido?") ou deixe ligada permanentemente se a loja precisa de rastreabilidade constante. Como gera um registro a cada tela visitada, deixar sempre ligada acumula bastante dado, mesmo que ele expire em 30 dias.
Limite de usuários por plano
Cada plano do tenant tem um limite de usuários ativos ao mesmo tempo:
| Plano | Limite |
|---|---|
| Starter | 5 |
| Lite | 10 |
| Pro | Ilimitado |
Só usuários com status Ativo contam para o limite — criar um usuário já como Inativo, ou desativar um usuário existente, não conta (e desativar libera vaga na hora para criar outro). O limite só bloqueia a criação de um novo usuário ativo ou a reativação de um usuário inativo; se o tenant fizer downgrade de plano e ficar acima do novo limite, os usuários já ativos continuam funcionando normalmente — só não é possível ativar mais ninguém até ficar dentro da cota de novo.
A equipe TriviumStore pode liberar uma quantidade extra de usuários além do limite padrão do plano, por tenant — ver Área de Plataforma.